Tempo de leitura estimado: 4 minutos
Uma campanha de phishing em larga escala está a falsificar notificações automáticas de transcrição de mensagens de voz. De facto, entre 17 e 31 de Agosto, a Check Point Research detectou mais de 58 mil mensagens dirigidas a mais de 7800 organizações.
Como funciona esta campanha de phishing
Os atacantes usaram mais de 38 400 endereços de remetente falsificados. Além disso, recorreram a mais de 9300 domínios utilizados de forma fraudulenta.
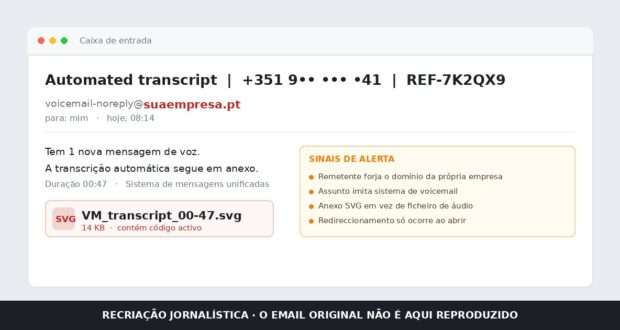
Cada mensagem falsifica o domínio da própria organização do destinatário no campo do remetente. Por isso, o email assume a aparência de um alerta interno antes sequer de o utilizador abrir o anexo.
Os assuntos seguem uma fórmula simples. Primeiro, começam por “Automated transcript”. Em seguida, incluem parte de um número de telefone ocultado e terminam com uma sequência aleatória. Assim, o resultado parece uma notificação discreta, gerada por uma ferramenta legítima.
Anexo SVG em vez de ficheiro executável
O conteúdo malicioso chega num ficheiro Scalable Vector Graphics, com extensão .svg. Ou seja, não se trata de um executável nem de um documento com macros.
O nome do anexo imita um ficheiro de gravação de chamada, com símbolos e a duração aparente da mensagem. Na realidade, contém código incorporado. Depois, quando o utilizador o abre, esse código activa um redireccionamento para uma página fraudulenta.
O endereço de email da vítima já segue codificado no URL. Portanto, o formulário de autenticação pode surgir preenchido, o que torna o roubo de credenciais mais credível.
Sinais que permitem identificar o ataque
De acordo com a Check Point Research, a campanha apresenta cinco características:
- os atacantes falsificam o remetente para corresponder ao domínio da própria organização;
- o assunto imita notificações de sistemas reais de voicemail;
- o conteúdo malicioso chega num ficheiro SVG;
- o redireccionamento ocorre no equipamento do utilizador, sem ligação visível que o utilizador consiga verificar antes;
- a página fraudulenta apresenta o endereço de email da vítima já preenchido.
Técnica já tinha sido detectada no Verão
O método não é inteiramente novo. Aliás, em Agosto, a empresa de segurança INKY, do grupo Kaseya, já tinha reportado uma campanha de phishing semelhante, com anexos SVG que imitavam transcrições de voicemail.
Nesse caso, a empresa identificou 26 589 mensagens dirigidas a 5527 organizações, entre 1 de Junho e 4 de Agosto. Portanto, os números agora divulgados apontam para uma intensificação da técnica.
Risco acrescido com agentes automáticos
“Esta campanha é eficaz precisamente porque não parece extraordinária, parece uma tarefa banal”, afirma Rui Duro, Country Manager da Check Point Software em Portugal.
O responsável acrescenta: “Um email que usa o domínio da própria organização e apresenta uma transcrição automática de voicemail como anexo beneficia de um contexto de confiança imediato. No entanto, um simples ficheiro SVG pode ser suficiente para conduzir a vítima a uma página de roubo de credenciais.”
Segundo a empresa, o risco aumenta quando estes conteúdos entram em fluxos automáticos. Igualmente, o perigo cresce quando agentes de inteligência artificial os processam. Na verdade, um processo autorizado a abrir anexos ou a seguir ligações pode tratar o ficheiro sem o discernimento de um utilizador com formação em segurança.
Como reduzir o risco
A Check Point recomenda tratar as notificações automáticas como um sinal que exige verificação. Sobretudo, isso aplica-se quando o remetente parece usar o domínio da própria organização. Além disso, aconselha a tratar anexos SVG como conteúdo activo e não apenas como imagens.
Antes de autorizar um agente de inteligência artificial a abrir anexos, convém definir os tipos de ficheiro e os domínios acessíveis sem confirmação humana. Depois, as equipas devem registar e rever as acções destes agentes como se tratasse de utilizadores privilegiados.
Por fim, a empresa recomenda que os colaboradores denunciem emails suspeitos com notificações automáticas. Dessa forma, as equipas de segurança identificam a infra-estrutura associada.
Outros alertas de fraude digital
Numa linha semelhante, a Check Point alertou para burlas digitais ligadas ao Mundial 2026. Além disso, os dados nacionais mostram que 1 em cada 4 portugueses já foi vítima de fraude digital.
Artigos Relacionados
- Kiehl’s reforça apoio à Casa Qui e compromisso com a comunidade LGBTQIA+
- Cáritas relança campanha “10 Milhões de Estrelas – Um Gesto pela Paz” neste Natal
- Taxa Zero ao Volante: 788 condutores acusaram álcool em 37 mil testes numa semana
- Bom é poder decidir: ICAD lança campanha para prevenir consumos de risco nos jovens
Related posts:
 Fraude digital com códigos legítimos dispara e preocupa empresas
 2026 poderá marcar a primeira vaga de ataques autónomos de ia no cibercrime
 Check Point alerta para burlas digitais ligadas ao Mundial 2026
 Port Cyber Arena reforça formação em cibersegurança para o setor portuário
 ANSR reforça segurança agrícola na Ovibeja 2026