Tempo de leitura estimado: 5 minutos
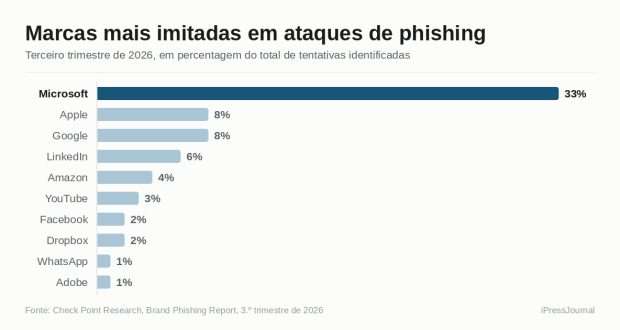
A Microsoft foi a marca mais imitada em ataques de phishing no terceiro trimestre de 2026. Concentrou 33% de todas as tentativas de imitação registadas pela Check Point Research, mais dez pontos percentuais do que no trimestre anterior.
A Apple e a Google surgem em segundo e terceiro lugares, ambas com 8%. Seguem-se o LinkedIn, com 6%, e a Amazon, com 4%. As cinco marcas somam 59% das tentativas identificadas.
A quota da Microsoft é cerca de quatro vezes superior à da marca seguinte. A explicação é prática: umas credenciais roubadas do Microsoft 365 abrem o correio electrónico, os ficheiros e as ferramentas de colaboração de uma empresa inteira.
Dropbox e YouTube sobem no ranking
O ranking completo das dez marcas mais imitadas é liderado pela Microsoft, com 33%, seguida da Apple e da Google, ambas com 8%, do LinkedIn, com 6%, e da Amazon, com 4%. Completam a lista o YouTube, com 3%, o Facebook e a Dropbox, ambos com 2%, e o WhatsApp e a Adobe, ambos com 1%.
A Dropbox foi quem mais subiu, dez posições até ao oitavo lugar. O YouTube avançou cinco, até ao sexto. Em sentido contrário, a Adobe recuou quatro lugares e o LinkedIn desceu duas posições.
A tecnologia mantém-se como o sector mais imitado, seguida das redes sociais e da banca. São áreas que concentram contas de valor elevado, do correio profissional ao armazenamento na nuvem e à informação financeira.
Falso aviso de pagamento de 500 euros em nome do Claude
Em Outubro, atacantes enviaram mensagens que imitavam o Claude, o assistente de inteligência artificial da Anthropic. O remetente era billing-update@account-notif[.]com, um endereço sem qualquer relação com a empresa.
A mensagem alegava que um pagamento de 500 euros tinha sido recusado e ameaçava suspender o acesso à API e as licenças de utilização. O botão para actualizar o método de pagamento conduzia a um processo fraudulento. A combinação de um valor concreto com a ameaça de corte imediato é o que gera a pressão para agir sem verificar.
Comando de instalação que entrega o computador ao atacante
O domínio antigravity-ide-google[.]com, registado em Setembro, imitava o Google Antigravity, o ambiente de desenvolvimento com agentes de inteligência artificial lançado pela Google. A página apresentava um comando de instalação para Linux com aparência legítima.
Na prática, a instrução descodificava um comando em Base64, descarregava um script de um servidor externo e executava-o. O resultado é execução remota de código na máquina da vítima, ou seja, controlo do sistema por quem está do outro lado.
O caso mostra como os atacantes acompanham a adopção de ferramentas novas. Quem instala software de programação copia e cola comandos de terminal todos os dias. É esse hábito que a página explora.
Falso suporte da Apple e actualização falsa da Docusign
O site apple-support[.]today, também registado em Setembro, reproduzia a aparência do sítio oficial da Apple, com marca, menus e conteúdos sobre o desempenho dos computadores Mac. Um artigo intitulado «Boost your Mac using the terminal» prometia melhorar o desempenho através de comandos no terminal. O objectivo era o mesmo: levar o utilizador a executar comandos maliciosos. O endereço legítimo do suporte da Apple é support.apple.com.
A Check Point identificou ainda vários sítios que imitavam a Docusign, a começar por docusigninstalleradmin[.]help, em Setembro, e docusignsinstaller[.]help, no início de Outubro. As páginas mostravam um documento supostamente pronto para assinatura e exigiam uma actualização obrigatória do leitor para o abrir.
Ao clicar em continuar, o utilizador descarregava o ficheiro fleetdeck_installer. O FleetDeck é um produto legítimo de gestão remota de equipamentos. Distribuído a partir de uma página que se faz passar pela Docusign, serve para obter acesso remoto não autorizado ao dispositivo.
O que mudou no método dos atacantes
«Um falso aviso de pagamento ou uma página de suporte convincente pode abrir a porta a muito mais do que o roubo de uma palavra de acesso. Estas campanhas levam as próprias vítimas a executar comandos ou a instalar ferramentas que podem dar acesso ao seu computador», afirma Rui Duro, country manager da Check Point Software para Portugal.
Omer Dembinsky, responsável de investigação de dados da Check Point Research, sublinha a escala. «À medida que a IA generativa facilita a produção de emails convincentes e de sites clonados em grande escala, as organizações precisam de prevenção que abranja tanto a caixa de correio como a web», afirma.
Este tipo de ataque não explora falhas nos produtos das marcas imitadas. Explora a confiança em nomes familiares, através de identidade visual copiada, domínios parecidos com os legítimos e pedidos urgentes que reduzem a suspeita.
Como reduzir o risco
A Check Point recomenda bloquear as mensagens de phishing antes de chegarem às caixas de correio e usar detecção automática para identificar imitação de marcas, recolha de credenciais e phishing por códigos QR.
Aconselha também vigiar a presença de ferramentas de gestão remota instaladas sem aprovação das equipas informáticas, precisamente pelo risco de abuso de software legítimo, e procurar domínios semelhantes aos das marcas e páginas de autenticação clonadas, com processos rápidos de remoção.
Para o utilizador comum, a regra prática resume-se a três verificações. Confirmar o domínio antes de inserir credenciais, desconfiar de qualquer página que peça para colar comandos no terminal e nunca instalar actualizações a partir de ligações recebidas por correio electrónico.
Artigos Relacionados
Related posts:
 Fraude digital com códigos legítimos dispara e preocupa empresas
 Campanha de phishing com falsos voicemails atinge 7800 empresas
 2026 poderá marcar a primeira vaga de ataques autónomos de ia no cibercrime
 Port Cyber Arena reforça formação em cibersegurança para o setor portuário
 Projeto SEAWATCH reforça segurança nas praias portuguesas com frota Volkswagen em 2025